DisPatch 3.0 : Profils familiaux, un assistant de configuration et des agents qui demandent l’autorisation au préalable
- Catégorie
- IA et LLM locaux
- Publié
- 19 octobre 2026
- Par
- Jacob Lloyd — rédigé avec l'aide de l'IA, une fois le projet terminé
- Temps de lecture
- 22 min de lecture
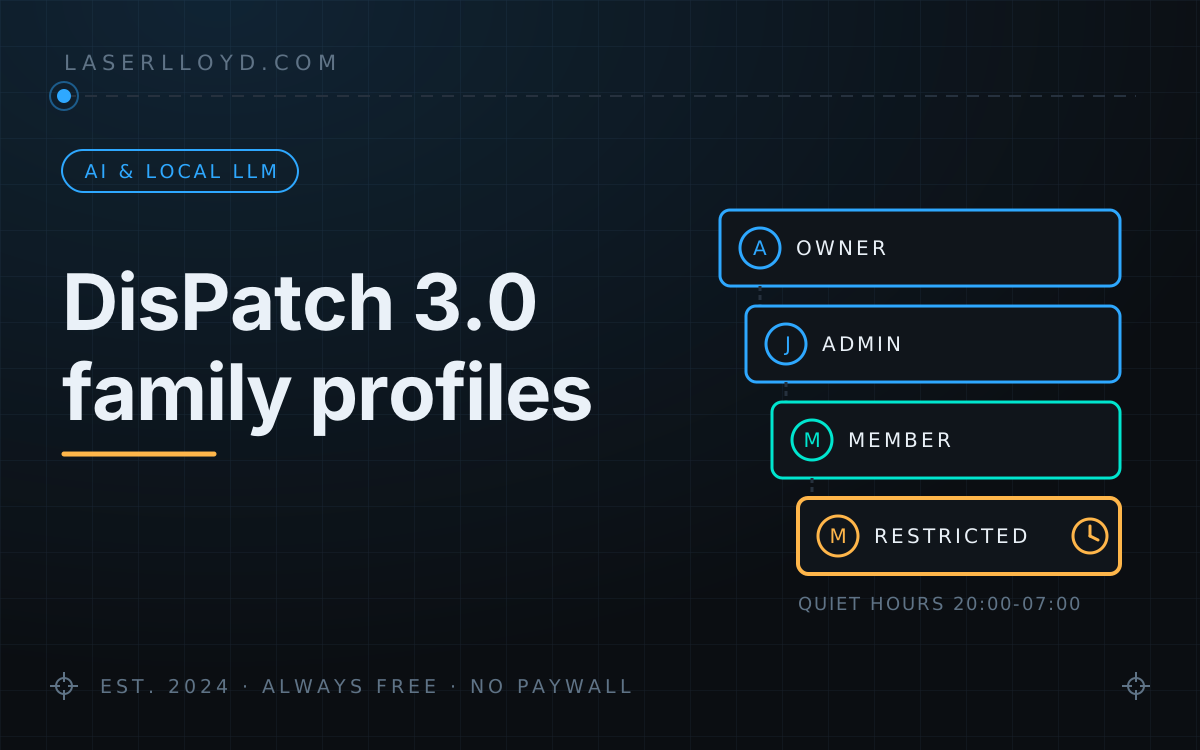
En clair : DisPatch est une application de messagerie privée destinée à toute la famille, fonctionnant sur votre propre ordinateur et dotée d’un assistant IA en arrière-plan. La version 3.0 attribue à chaque membre de la famille son propre profil : les adultes bénéficient d’un accès complet ou d’un chat quotidien, tandis que les enfants accèdent à un écran simplifié avec des personnages animaux sympathiques, une limite temporelle journalière ainsi que des heures de silence que vous pouvez définir. Un assistant de configuration vous guide au cours des cinq premières minutes d’utilisation, et vos conversations peuvent être sauvegardées sous forme chiffrée.
DisPatch 3.0 représente le plus grand changement depuis le lancement du projet. Jusqu’à présent, le modèle d’accès reposait sur un seul code PIN : soit on le connaissait et on avait accès à tout, soit on basculait en mode Sécurisé. Ça me convenait. En revanche, cela ne fonctionnait pas dans les foyers où un adulte, un adolescent et un jeune enfant partagent la même installation. La version 3.0 remplace ce système par de vrais profils, chacun disposant de ses propres identifiants et limites ; le serveur vérifie ensuite chaque requête en fonction des autorisations requises. Un assistant de configuration, des sauvegardes chiffrées ainsi que des tâches automatisées font également partie de cette nouvelle version.
Chaque capture d’écran ci-dessous provient d’une installation neuve, avec des personnes fictives (Ada, Jo, Max, Mia) et des conversations inventées, utilisant les personnages fournis par DisPatch. Si vous n’avez jamais utilisé DisPatch, l’article principal sur DisPatch explique ce qu’est le programme et comment les réponses parviennent sur votre téléphone. Cette page décrit quant à elle les nouveautés.
Résumé rapide
- Profils : un propriétaire, un nombre illimité d’administrateurs, de membres et de profils restreints. Les enfants reçoivent un profil Restreint : seuls les personnages créés pour eux leur sont accessibles, avec une limite de temps quotidienne, des heures de silence et aucune possibilité de modifier les paramètres.
- Configuration : un assistant en six étapes crée le propriétaire, connecte l’IA, ajoute les membres de la famille et demande qui est autorisé à utiliser l’application. Lors d’une nouvelle installation, le réseau reste bloqué tant que le propriétaire n’est pas défini.
- IA : une connexion distincte par serveur de modèle, les clés d’accès conservées en dehors du fichier de configuration, un bouton de test, et Atlas comme personnage par défaut.
- Autres nouveautés : des packs de démarrage (Animal Friends pour les enfants, Assistants pour les adultes), la prise de voix pour les membres, l’ensemble des paramètres regroupés sur une seule page recherchable, des sauvegardes chiffrées, ainsi que des tâches automatisées avec budgets et validations requises.
- Mise à jour : lors du démarrage, la version 3.0 migre vos données de la version 2.x, effectue d’abord une sauvegarde, maintient le fonctionnement du code PIN, et propose un annulation en une seule commande. J’ai moi-même testé ce processus.
- État actuel : à la date du 19 octobre 2026, la version 3.0 se trouve sur la branche
maindu dépôt public ; elle est déjà en usage dans mon propre foyer. Il n’existe pour l’instant ni version étiquetée ni fichier zip correspondant. Licence MIT, gratuit.

Ce qui a changé pour vous
- Chacun dispose de son propre profil. Appuyez sur votre nom à l’écran de verrouillage et saisissez votre code PIN ou mot de passe. Les limites attribuées à chaque personne suivent cette dernière, et non l’appareil ou l’adresse Wi-Fi.
- Les enfants bénéficient d’un espace sécurisé dans l’application. Le profil Restreint ne permet d’accéder qu’aux personnages conçus pour les enfants ; il ne permet aucune modification, et cesse de fonctionner en dehors des heures que vous avez autorisées.
- Les cinq premières minutes sont guidées. L’assistant demande d’abord le compte propriétaire, puis l’IA, la famille et le réseau, dans cet ordre.
- La connexion à une IA se fait via un formulaire, pas en modifiant un fichier. Choisissez le fournisseur, collez la clé d’accès, puis cliquez sur « Tester ».
- Des personnages prêts à l’emploi. Deux packs de démarrage peuvent être installés en un seul clic.
- La voix pour toute la famille. Grâce au complément vocal, les membres (y compris ceux utilisant un profil Restreint sur leurs propres personnages) peuvent parler au lieu de taper du texte.
- Des sauvegardes que vous pouvez stocker ailleurs. Un simple bouton permet de générer un archive chiffrée contenant les conversations, les personnages, les paramètres et les clés d’accès.
- Des agents qui demandent toujours l’autorisation. Vous pouvez confier une tâche à un agent depuis n’importe quel chat ; celui-ci exécute la tâche, vous pouvez alors approuver les étapes risquées et limiter le montant qu’il peut dépenser.
- Docker. La commande
docker compose up -dlancée dans une copie du projet le fait fonctionner, que ce soit sur Linux, un Raspberry Pi ou Windows. L’article sur Docker détaille toute la procédure.
Profils pour toute la famille
Il existe quatre rôles. En termes simples :
| Rôle | Pour qui ? | Ce qu’il peut faire |
|---|---|---|
| Propriétaire | Vous. Il n’y en a qu’un seul. | Tout, y compris le contrôle de l’appareil, les sauvegardes et la clé API de la machine. |
| Administrateur | Un adulte de confiance | Tout ce que le Propriétaire peut faire, sauf modifier son propre profil ou changer le code PIN d’installation, afin qu’on ne puisse pas bloquer l’accès au Propriétaire. Se connecte via un mot de passe. |
| Membre | Un adulte ou un adolescent | Chat, voix, photos, les outils que vous avez activés, notifications, ainsi que la possibilité d’organiser ses conversations. Pas de paramètres modifiables, ni d’agents autorisés sauf si vous le décidez. Se connecte via un code PIN. |
| Restreint | Un enfant ou un invité | Chat et voix avec les personnages prévus pour lui. Pas d’outils, pas d’agents, pas de paramètres ni de fichiers. Des limites quotidiennes et des heures calmes s’appliquent. |

Le Propriétaire peut également accorder ou retirer des permissions à une personne. Par exemple, donner à un Membre le droit de lancer des agents, ou désactiver la fonction voix pour un profil donné. Un profil Restreint ne peut jamais recevoir de permissions de gestion, et aucun contrôle sur l’appareil ne peut être confié à un Membre.
Limites pour les enfants
Chaque profil peut avoir des limites quotidiennes en termes de minutes, de messages, de nouveaux chats, d’évaluations et de mégaoctets téléchargés, ainsi que des heures calmes. Pour Mia, les heures calmes vont de 20h00 à 07h00 ; elle dispose de 45 minutes et de 100 messages par jour. Le temps d’utilisation est calculé en fonction de ses activités réelles : une page laissée ouverte toute la nuit ne consomme donc pas ses minutes.

Voici ce que voit Mia. Seuls Animal Friends et Atlas figurent sur son rail de navigation, car l’audience d’Atlas est « tout le monde » par défaut (ce qui peut être modifié). Le bandeau en haut indique ce que le Propriétaire peut voir : le nombre de chats et de téléchargements, mais jamais le contenu des échanges.

Bloquer l’écran ne permet pas de contourner ces limites. Lorsqu’un profil Restreint se connecte pour la première fois sur un appareil qui n’était lié à aucun profil, cet appareil est automatiquement associé à ce profil. Ainsi, si Mia verrouille l’écran ou si sa session expire, l’appareil s’ouvre de nouveau en tant que Mia, avec les mêmes heures calmes et les mêmes minutes déjà utilisées dans la journée. Cette fonctionnalité a été mise en place le 19 octobre 2026 ; auparavant, le verrouillage de l’écran accordait à l’enfant un nouveau quota d’utilisation. Un appareil non lié à aucun profil attribue automatiquement un statut d’invité avec les limites Restreintes par défaut ; en outre, anonymous_access: none empêche même cette attribution via la page de connexion.
Une chose à savoir avant de compter sur ce système : dans cette version, les conversations constituent un espace commun à toute la famille. Les rôles déterminent simplement quels personnages et actions une personne peut utiliser, mais ne contrôlent pas qui peut lire telle ou telle discussion. Lors de mes tests, Max (un Membre) a pu accéder au chat du dîner initié par Ada. Si deux adultes souhaitent disposer de discussions privées, la version 3.0 ne le permet pas.
Si vous oubliez le code PIN
Lorsque le Propriétaire définit un code PIN, DisPatch écrit un code de récupération dans le fichier RECOVERY-CODE.txt situé dans son dossier de données. Dans une installation à une seule personne, l’utilisation de ce code sur l’écran de verrouillage supprime le code PIN. Une fois que d’autres personnes disposent de profils, le système demande de saisir un nouveau code PIN qui remplace l’ancien, afin qu’il n’y ait jamais de Propriétaire sans accès valide. Un Propriétaire disposant d’un mot de passe peut toujours se connecter via celui-ci.
L’assistant de configuration
Lors d’une nouvelle installation, un assistant en six étapes s’ouvre : votre compte, un modèle, la voix (optionnel), la famille (optionnel), le réseau, puis c’est terminé. Vous pouvez reporter la configuration en cliquant sur « Configurer plus tard » ; l’assistant disparaîtra définitivement après avoir cliqué sur Terminer.

L’étape cruciale pour la sécurité se déroule avant même que vous ne la voyiez. Une nouvelle installation reste inaccessible au réseau tant que le propriétaire n’est pas défini. Sur l’ordinateur où DisPatch s’exécute, l’assistant ne demande rien. Depuis tout autre appareil, il exige un jeton de configuration unique que le serveur affiche dans ses journaux (docker compose logs app dans Docker). Dans la version 2.x, quiconque accédait en premier à une installation neuve pouvait définir le code PIN et en devenir propriétaire. Ce n’est plus le cas désormais.

L’étape réseau détermine si DisPatch doit être accessible uniquement depuis cet ordinateur (par défaut) ou depuis tout votre réseau domestique. Elle indique comment démarrer le serveur en conséquence. L’adresse sur laquelle il écoute reste définie par la manière dont vous le lancez ; l’assistant alerte si ces deux paramètres ne correspondent pas. Les téléphones nécessitent HTTPS pour l’installation, les notifications push et l’utilisation du microphone. Le fichier docs/remote-access.md du dépôt explique comment configurer un proxy inverse ou utiliser Tailscale Serve.
Connexion d’une IA
Dans l’étape 2 du processus de configuration, le système recherche StudioForge, LM Studio et Ollama sur le même ordinateur. S’il ne trouve rien, il demande manuellement le type, l’adresse, la clé et le modèle à utiliser : OpenAI-compatible, StudioForge, LM Studio, Ollama, OpenAI, Anthropic, DeepSeek ou OpenRouter. Le bouton Test and save vérifie la connexion, la définit comme par défaut et la met à disposition d’Atlas. Dans l’onglet Paramètres → Connexions, on trouve treize types de connexions possibles, dont MiniMax et xAI. C’est là que j’ai ajouté la connexion MiniMax utilisée par Atlas sur ces captures d’écran.

Désormais, chaque serveur correspond à un seul enregistrement, et non à une copie répétée pour chaque personnage. La clé est stockée dans le porte-clés du système d’exploitation ou dans un fichier accessible uniquement à votre utilisateur ; elle ne s’affiche plus jamais ni sur l’écran ni via l’API. Une connexion peut également récupérer sa clé depuis une variable d’environnement de votre choix. Le bouton Find servers scanne les ports habituels à la recherche de serveurs StudioForge, LM Studio, Ollama ou compatibles OpenAI. Il ne sonde jamais les adresses de métadonnées cloud ou les adresses link-local, afin d’éviter qu’une adresse mal saisie ne permette d’accéder à des services internes.
Si vous exécutez StudioForge 2.x, une clé API est requise chaque fois que DisPatch tente de s’y connecter depuis un autre ordinateur ou conteneur. Créez donc une clé d’inférence dans la page Utilisateurs & Clés de StudioForge, puis saisissez-la dans la configuration de la connexion. La fonction “Find servers” détecte automatiquement les instances StudioForge protégées par une clé et indique qu’une clé est nécessaire.
Packs de démarrage

Les Animal Friends sont six personnages doux destinés aux profils Restricted. Ils ne demandent jamais d’informations personnelles, orientent les enfants inquiets vers un adulte, et disposent de voix intégrées sans nécessiter de requêtes externes, ni d’actions rapides ou de réactions particulières. Les Assistants sont quant à eux quatre aides pour les membres : ils expliquent, écrivent, codent et planifient. Chaque personnage possède également une audience définie (tout le monde, membres ou profils restreints) ainsi qu’une liste optionnelle de profils autorisés à le voir. Le serveur applique cette règle à toutes les listes et mises à jour en temps réel, pas seulement à la barre latérale.
Voix pour les membres
Le chat vocal reste un add-on séparé : DisPatch Voice. Sa version actuelle, 1.5.0, est compatible avec la version 3.0, et ce sont ces captures d’écran qui illustrent le fonctionnement du système. Les modèles de synthèse vocale ont été exécutés sur le CPU de la même machine, sans aucun serveur GPU. Ce qui a changé du côté de DisPatch le 19 octobre 2026 : les membres peuvent désormais ouvrir l’écran d’appel, accéder à « Paramètres → Voix » et parcourir la liste des voix ainsi que leurs échantillons. Le clonage de voix, le serveur vocal utilisant le GPU et le commutateur d’activation/restauration restent réservés aux Propriétaires et Administrateurs.

Un profil Restreint peut également utiliser la fonction vocale, avec ses propres caractères vocaux. La connexion vocale suit les mêmes règles que le texte : les heures de silence sont vérifiées au démarrage de l’appel puis en cours d’appel, et la durée de l’appel compte dans la limite quotidienne impartie à l’enfant. La version 1.6 de Voice, qui regroupe tous les paramètres vocaux sur une seule page « Paramètres », est disponible sur la branche principale de l’add-on mais n’a pas encore été publiée.
Tous les paramètres en un seul endroit

Chaque paramètre est désormais décrit en un seul endroit : son type, sa valeur par défaut, sa plage de valeurs possibles, s’il nécessite un redémarrage, ainsi que la variable d’environnement pouvant le modifier. La page 'Tous les paramètres' est générée à partir de cette description, et le fichier docs/settings.md du dépôt est lui aussi créé à partir de la même source. Les anciens onglets restent disponibles pour les paramètres qui n’ont pas encore été migrés. Lors d’une mise à jour, tout paramètre que DisPatch ne reconnaît pas est conservé et affiché, sans être supprimé.
Sauvegardes chiffrées

Sauvegarder maintenant crée un fichier chiffré contenant tout ce dont vous avez besoin sur un nouvel ordinateur : la base de données, les personnages et leurs paramètres, les avatars ainsi que les clés de connexion ; les images et fichiers sont également inclus s’il cochez la case correspondante. Ce fichier est chiffré avec l’algorithme AES-256-GCM, et la clé provient de votre phrase de passe. Si vous ne saisissez aucune phrase de passe, DisPatch génère une clé de récupération qu’il affiche une seule fois. J’ai créé une archive lors d’une installation de test et j’ai exécuté la vérification ; tout s’est avéré correct.
Le petit piège à connaître : la phrase de passe est enregistrée sur l’installation afin que les sauvegardes planifiées puissent se faire sans intervention de votre part. Autrement dit, le chiffrement protège uniquement une copie déplacée hors du poste, pas le poste lui-même. Quiconque dispose du dossier contenant les données et du fichier de clés possède déjà la clé de déchiffrement. Il convient donc de conserver la clé de récupération ou la phrase de passe ailleurs, par exemple dans un gestionnaire de mots de passe ou sur papier. Sans cela, toute archive copiée ailleurs ne servira à rien. Les sauvegardes planifiées restent désactivées tant que vous ne les activez pas (par défaut, elles se font toutes les 24 heures et seules les 7 plus récentes sont conservées). Une restauration vérifie d’abord l’archive avant de s’appliquer au prochain démarrage, après avoir sauvegardé l’état actuel du système.
Nouveauté également : un bundle de support destiné aux rapports de bugs, qui supprime les clés, tokens, codes PIN et mots de passe tout en excluant les conversations ; il permet aussi d’exporter ou d’effacer les données du profil d’une personne.
Agents et tâches
Un agent est un worker configuré : un backend, un modèle, des instructions, les outils qu’il peut utiliser, un budget ainsi qu’une politique d’approbation. Une tâche correspond à une mission que vous lui confiez, soit depuis la page des Tâches, via le bouton Assigner une tâche dans n’importe quel chat, ou encore par une mention @agent. Chaque tâche affiche un chronologique en temps réel, les sous-agents qu’elle lance, ses fichiers, le coût estimé ainsi que son état actuel. Les propriétaires et les administrateurs voient toutes les tâches. Un membre ne voit que les agents qui lui ont été publiés et uniquement ses propres tâches, et seulement après que vous ayez accordé cette autorisation. Les profils restreints n’y ont accès en aucune façon.

Il existe deux backends. OpenClaw s’exécute sur la même machine et applique sa propre politique d’outils. L’Agent Claude fonctionne via le SDK de l’Agent Claude, en utilisant une clé API Anthropic ou les identifiants Amazon Bedrock, Google Cloud ou Microsoft Foundry. La connexion via un abonnement Claude n’est pas prise en charge ; il faut également installer l’extra optionnel (uv sync --extra agents-claude). Sur l’Agent Claude, toute action potentiellement destructrice déclenche systématiquement une demande d’autorisation et ne propose que l’option « autoriser une fois » : commande shell, écriture de fichier, ou toute opération impliquant envoi, publication, suppression ou création. Vous recevez alors une notification sans contenu, une ligne dans le chat, ainsi qu’un badge dans la barre latérale. Les budgets permettent de bloquer l’exécution d’une tâche en fonction du montant en dollars, du nombre de tours, des minutes ou des tokens utilisés, et limitent également chaque agent ainsi que chaque utilisateur quotidiennement.
Ces limites sont bien réelles ; la section « Limites connues » ci-dessous les détaille. En bref : j’ai uniquement testé l’Agent Claude sur des flux enregistrés et scriptés, car je ne disposais d’aucune clé API lors du développement. De plus, les commandes shell approuvées ne sont pas isolées dans un environnement sécurisé. Le routage des conversations OpenClaw classiques via le modèle de gestion des tâches (agents.unified_dispatch) est désactivé par défaut ; ainsi, si vous ne consultez jamais la page des Tâches, les échanges se déroulent exactement comme auparavant.
Installation de la version 3.0
Si vous voulez la méthode la plus simple, utilisez Docker. L’article sur Docker le décrit en détail avec des captures d’écran ; le fichier README du dépôt contient également des instructions d’installation pour Windows et Linux, y compris pour les Raspberry Pi 4 ou 5. Sans Docker, il s’agit d’un projet uv classique :
git clone https://github.com/LaserLloyd/DisPatch_Chat.git
cd DisPatch_Chat/backend
uv sync
uv run uvicorn app.main:app --port 8765
Ouvrez http://localhost:8765 sur la même machine ; le processus de configuration ne nécessite aucun token. Ajoutez --host 0.0.0.0 uniquement si vous souhaitez autoriser d’autres appareils à se connecter, puis lisez le token de configuration dans le terminal. Selon le README, l’image Docker pèse environ 840 Mo, ou près de 1,7 Go avec la fonctionnalité vocale intégrée. Le backend fonctionne également nativement sous Windows, mais l’ensemble des tests ne s’exécute que sur Linux ; par conséquent, l’installation native sous Windows doit être considérée comme expérimentale.
Mise à niveau depuis la version 2.x
Vous démarrez la version 3.0 de la même manière que la version 2.x. Elle migre d’abord votre dossier de données avant de servir quoi que ce soit :
- Vous pouvez d’abord jeter un œil, si vous le souhaitez. Depuis
backend/, la commandeuv run python -m app.migrate --dry-run --data-dir <your data folder>affiche chaque étape sans effectuer aucune modification. - Démarrez ensuite la version 3.0. Lorsqu’il y a des éléments à migrer, elle copie d’abord
chats.db,config.yaml,security.yamlettrusted-devices.yamldans<data>/backups/3.0.0-<time>/, en conservant les cinq plus récents. - Votre code PIN devient le compte Propriétaire. Le code PIN reste inchangé et fonctionne comme avant ; les appareils mémorisés le restent également. Le compte Propriétaire n’a pour l’instant aucun mot de passe. DisPatch vous demandera d’en définir un la première fois que vous effectuerez une action nécessitant un mot de passe, comme la création d’un administrateur.
- Vos bots deviennent des personnages. Chacun reçoit un type d’audience calculé à partir des anciens paramètres :
safecombiné àhide_unlockeddonne le statut “Restreint”,safeseul correspond à “Tout le monde”, et les autres cas correspondent à “Membres”. Les clés API sont déplacées depuisconfig.yamlvers le magasin de secrets ; DisPatch les lit à nouveau avant de les supprimer. - Pour annuler la migration : arrêtez le serveur et exécutez
uv run python -m app.migrate --restore <data>/backups/3.0.0-<time>, puis redémarrez votre version 2.x.
J’ai testé l’intégralité de ce processus sur une copie temporaire. J’ai lancé DisPatch 2.2.0 dans un dossier vide, défini un code PIN et envoyé un message ; ensuite j’ai démarré la version 3.0 dans le même dossier. Elle a créé la sauvegarde, effectué la migration, et l’ancien code PIN a permis de se connecter en tant que Propriétaire, avec demande d’un mot de passe. J’ai ensuite arrêté le serveur, exécuté la restauration, et la version 2.2.0 s’est lancée sans problème à partir du dossier restauré.
Trois choses peuvent poser problème après une mise à niveau :
- Les proxys inverses doivent conserver l’en-tête
Host. Les cookies sont désormais en modeSameSite=Strict, et toute requête modifiant des données doit provenir de l’origine même de DisPatch. Caddy et Tailscale Serve conservent par défaut l’en-têteHost. Un proxy qui le modifie sera rejeté. - Les scripts exécutés sur la même machine fonctionnent toujours sans clé tant que
machine_loopback_trustvaut “true”, ce qui est le cas par défaut après une mise à niveau. Donnez ensuite vos clés API aux tâches planifiées, puis désactivez cette option. - Revenir à la version 2.x après le déplacement des clés nécessite de restaurer la sauvegarde. La version 2.x ne peut pas lire les clés situées dans le magasin de secrets.
Corrigé depuis la fusion dans la version 3.0
J’utilise la version 3.0 chez moi, et une journée d’utilisation réelle a révélé des problèmes que le jeu de tests n’avait pas détectés. Tous ces problèmes sont désormais résolus sur main :
- Les réponses en temps réel provenant du flux OpenClaw 2026.10 fonctionnent à nouveau. Cette version envoie uniquement le nouveau texte après le premier bloc de données. Avant la correction, DisPatch lisait l’intégralité du message à chaque fois ; par conséquent, une réponse affichait d’abord ses premiers mots, puis se figeait avant d’apparaître en entier.
- Les messages ne échouent plus sous forte charge. Lorsque plusieurs appareils envoyaient des messages simultanément, tandis qu’un processus en arrière-plan écrivait dans la base de données, certains envois échouaient avec le message « la base de données est verrouillée ». Dans mon test, 7 envois sur 24 ont échoué avant la correction, contre 0 sur 48 après.
- Une tablette restant connectée pendant plusieurs jours prend désormais en compte les nouvelles limites. Les heures de silence que vous avez définies ou les profils que vous avez désactivés s’appliquent désormais à la connexion active lors de la prochaine action effectuée.
- Les administrateurs disposent désormais de toutes les permissions, les membres ont accès au micro, et le verrouillage ne réinitialise plus les limites d’un enfant (tous ces points ont été abordés ci-dessus).
- Lors d’une installation familiale, le code de récupération demande désormais un nouveau code PIN, au lieu de supprimer le seul identifiant « Propriétaire » existant.
Limites connues
- Les conversations sont partagées par toute la maisonnée. Les rôles définissent les personnages et les actions, mais pas les fils de discussion individuels.
- Derrière un proxy TLS qui modifie le champ
Host, toute modification est rejetée. Il faut corriger ce proxy. - L’agent Claude n’a été testé qu’avec des flux enregistrés et scriptés ; sa première exécution réelle pourrait donc rencontrer des situations que ces fichiers ne modélisent pas. Les sessions Claude hébergées ainsi qu’un agent CLI générique ne sont pas encore mis en place. Les tâches ne peuvent pas encore être planifiées de manière récurrente. Les commandes shell approuvées ne sont pas isolées dans un environnement sécurisé.
- Il n’existe pour l’instant aucune version 3.0.0 étiquetée ni fichier zip de téléchargement. Veuillez installer depuis la branche
main. - La prise en charge native de Windows est encore expérimentale. Il est conseillé d’utiliser Docker Desktop dans ce cas.
Voir aussi : DisPatch : une application de chat auto-hébergée pour les agents IA locaux · Chaque module fonctionne dans Docker · StudioForge · Ma pile d’agents IA locaux sur OpenClaw